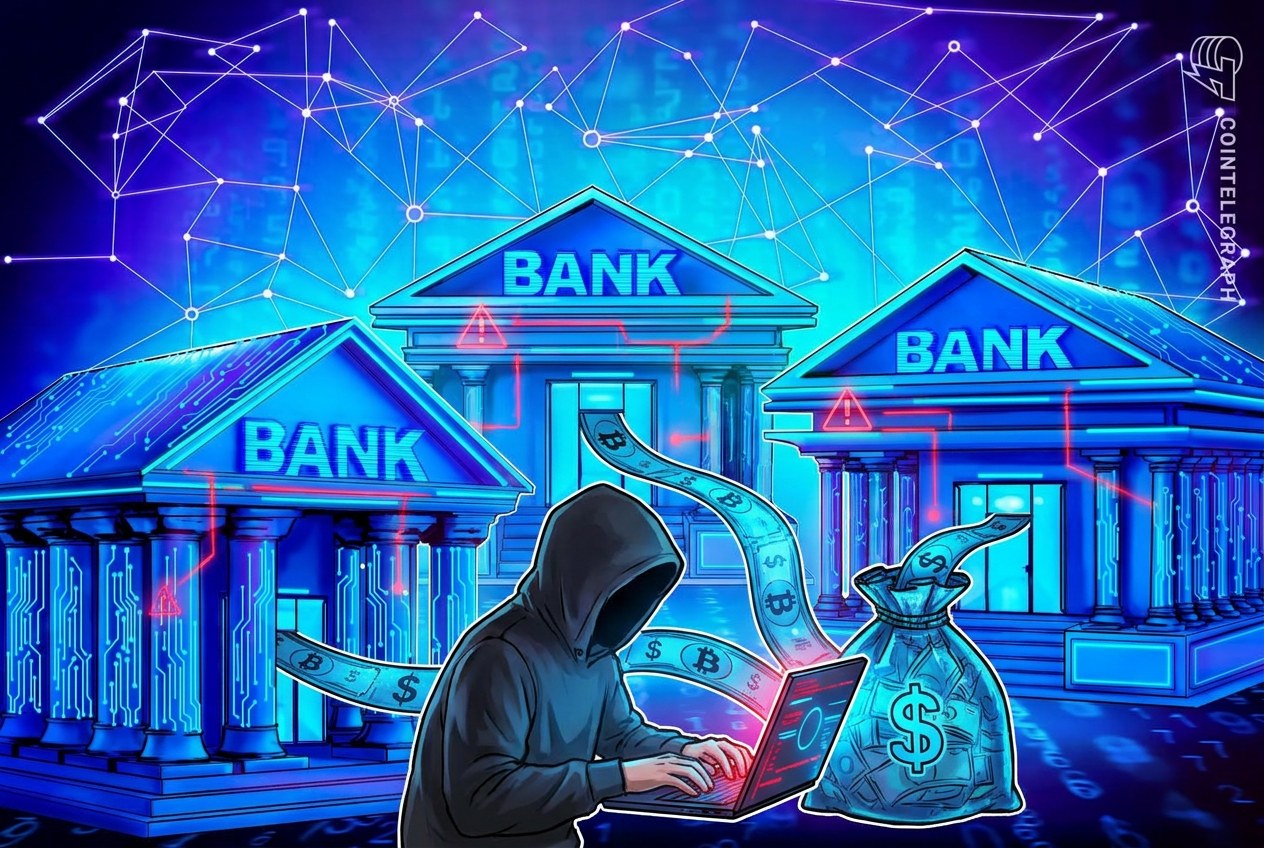
フランスの銀行グループ、クレディ・ミュチュエル・アルケアは水曜日、サービスプロバイダーのプラットフォームが侵害され、自行口座から推定1.33億ドルが流出したサイバー攻撃を受け、ほぼ全ての業務を再開した。同行は顧客資金に影響はなく、オンライン子行のフォルテオは無関係だと強調している。
主要ポイント
- クレディ・ミュチュエル・アルケア、サービスプロバイダー経由で自行資金約1.33億ドルが窃盗被害;顧客資金は安全
- 攻撃者はクラーケン、クリプトドットコム、OKXへ資金移転;取引所が関連口座を凍結
- オンチェーン調査者(ザックXBT、ビットクエリ)が銀行公表前に資金フローと被害者を特定
- 銀行は業務再開;最終損失額と回収総額は精査中
- 今回の事件はサードパーティ・ベンダー・リスクと、暗号資産が迅速な資産換金に悪用される実態を浮き彫りに
エグゼクティブ・インテリジェンス・ブリーフ
攻撃経路とオンチェーンでの発見
攻撃者は、アルケアの直接的なインフラやフォルテオのオンラインバンキング部門ではなく、サードパーティのサービスプロバイダーのプラットフォームを通じてアクセスし、同行の固有資金をクラーケン、クリプトドットコム、OKXの口座へ移転した。この窃盗は、ブロックチェーン分析企業のビットクエリとオンチェーン調査者のザックXBTが、月曜日に1.06億ドル超の疑わしい出金を追跡し、火曜日にさらに2700万ドル分のフローを特定して推定額を1.33億ドル以上に修正したことで公になった。ザックXBTは、アルケアの公式発表に先立ち、同行を被害者の有力候補として特定していた。
取引所の対応と資産凍結
クラーケンとクリプトドットコムはコインテレグラフに対し、関連口座を制限し、窃盗に関連する資金をブロックしたと確認し、自社プラットフォームの安全性は保たれていると述べた。アルケアは一部資金が凍結され、回収作業が進行中であることを認めたものの、オンチェーンで流通している正確なドル建て金額の検証は拒否した。「これらの数字を確認するものではない。おおよその規模のみ確認できる」と同行は翻訳声明で述べている。
サードパーティ・リスクと業務レジリエンス
今回の事態は、銀行がサービスプロバイダーへの依存によって直面するシステミックなエクスポージャーを浮き彫りにした。顧客預金は隔離され、一部の振込に遅延が生じたにとどまったが、侵害により盗まれた法定通貨が複数の取引所で暗号資産へ迅速に換金されることを許した。オンチェーンでの迅速な検知が、従来のコンプライアンス・チャネルではなく独立系研究者によって推進されたことは、金融犯罪における脅威インテリジェンスの進化するダイナミクスを示唆している。
規制の見通しと回収のマイルストーン
フランス金融監督庁(ACPR)は、アルケアのサードパーティ・リスク管理フレームワークとインシデント対応を精査する可能性が高い。主要な監視項目には、同行の最終的な確定損失額、取引所協力による資産回収額、ベンダー管理に関連する執行措置の有無が含まれる。別件として、バイナンスとポリマーケットによる680万ドル相当の盗難暗号資産回収のためのポリゴン・ハードフォーク提案は今回の事件とは無関係だが、業界全体が回収メカニズムに注目していることを示している。バイナンス不正流出、盗まれたSOLの81%がTHORChain経由で移動 再開後に資金洗浄加速、バイナンス、BTC出金を段階的再開 63億ドル流出事件で市場心理改善。