Binance y Deribit revocaron el jueves las claves API conectadas a la plataforma de derivados cripto SignalPlus después de que atacantes comprometieran el ordenador de un ingeniero mediante una falsa invitación de Microsoft Teams, lo que provocó pérdidas inferiores a 82.000 dólares. SignalPlus ha suspendido sus servicios y prometido el reembolso íntegro.
Puntos Clave
- Binance y Deribit revocaron las claves API de SignalPlus el jueves tras una brecha de ingeniería social que comprometió el ordenador de un ingeniero mediante una falsa invitación de Teams.
- Las pérdidas totalizaron menos de 82.000 dólares; SignalPlus prometió reembolso íntegro y suspendió servicios pendiente de revisión de seguridad.
- El ataque se originó en una cuenta de Telegram comprometida de un contacto de un proveedor tercero; SignalPlus admitió la falta de lista blanca de IPs para el acceso API.
- El incidente sigue a la revelación del hack de 6.300 millones a Binance el 29 de octubre, también con credenciales de empleados comprometidas.
- Binance detectó 57 supuestas ciberamenazas vinculadas a Corea del Norte en 2026; la Fed y la OCC interrogan a bancos sobre su exposición al hack de Binance.
Resumen Ejecutivo de Inteligencia
Vector de ataque y contención
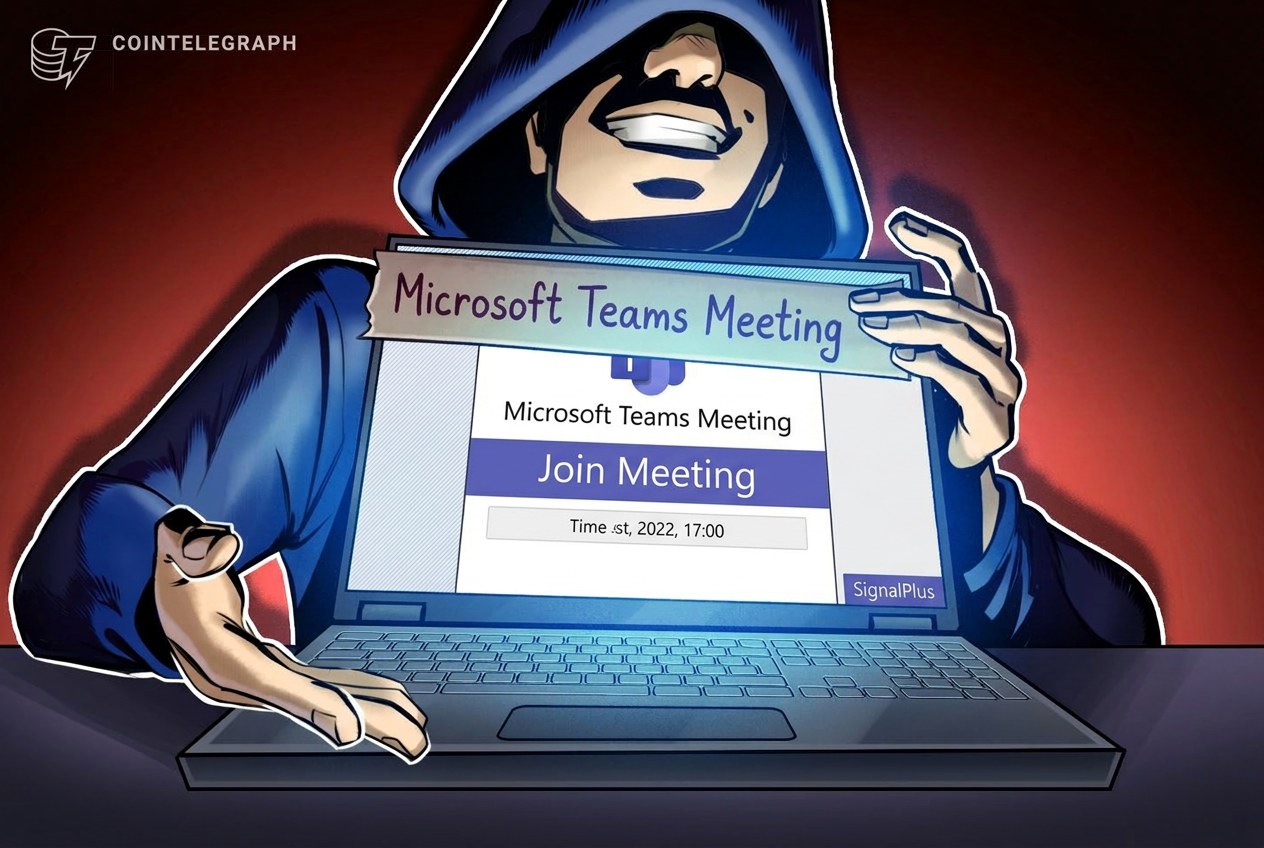
La brecha se originó en una cuenta de Telegram comprometida perteneciente a un contacto de un proveedor tecnológico tercero. El atacante suplantó al contacto y envió una fraudulenta invitación a una reunión de Microsoft Teams a un ingeniero de SignalPlus, comprometiendo el equipo del empleado. El intruso permaneció latente antes de usar los privilegios de acceso del ingeniero para atacar la red interna de SignalPlus a primera hora del miércoles.
SignalPlus asegura que detectó y contuvo la intrusión, con pérdidas totales inferiores a 82.000 dólares. La compañía ha comenzado a reembolsar íntegramente a los usuarios afectados y ha suspendido temporalmente sus servicios, esperando restablecer las operaciones en los próximos días tras completar revisiones de seguridad y aplicar parches.
Precauciones de los exchanges y advertencia sistémica
Tanto Binance como Deribit confirmaron que sus propios sistemas no se vieron afectados por la brecha. Deribit advirtió que la operativa, monitorización y automatización a través de SignalPlus habían dejado de funcionar para sus clientes. La cofundadora de Binance, Yi He, instó a las plataformas terceras integradas con el exchange a revisar sus controles de seguridad y monitorizar actividad sospechosa, advirtiendo que la amenaza se extiende más allá de una única empresa.
Reconocimiento de fallos de seguridad
SignalPlus reconoció que no había exigido la lista blanca de IPs —una medida de seguridad que restringe el acceso API a direcciones de internet preaprobadas— para el acceso API a los exchanges. "Asumimos la responsabilidad por este descuido", señaló la compañía, añadiendo que endurecerá los requisitos de acceso API y reforzará los controles de seguridad internos.
Contexto: un panorama de amenazas en escalada
El incidente de SignalPlus llega días después de que Binance revelara detalles de un hack de 6.300 millones el 29 de octubre, que también implicó ordenadores de empleados comprometidos. En ese ataque, actores de amenaza haciéndose pasar por reclutadores engañaron a un ingeniero para que descargara un archivo malicioso disfrazado de prueba de código, logrando finalmente vulnerar la infraestructura de wallets del exchange. Binance dijo el martes que había detectado y prevenido 57 supuestas ciberamenazas vinculadas a Corea del Norte en 2026, incluyendo falsas entrevistas de trabajo, paquetes de software malicioso y intentos de robo de credenciales.
Escrutinio regulatorio y perspectivas
La cadena de brechas de alto perfil ha atraído la atención regulatoria. La Reserva Federal y la Oficina del Contralor de la Moneda (OCC) están interrogando a los bancos estadounidenses sobre su exposición al hack de Binance, poniendo a prueba el marco de supervisión cripto post-abril. La Fed y la OCC interrogan a los bancos sobre su exposición al hackeo de Binance de 6.300 millones, primera prueba del marco de supervisión cripto post-abril. SignalPlus espera reanudar sus servicios en pocos días, mientras exchanges y proveedores terceros enfrentan presión para blindar sus defensas de cadena de suministro contra campañas de ingeniería social cada vez más sofisticadas.