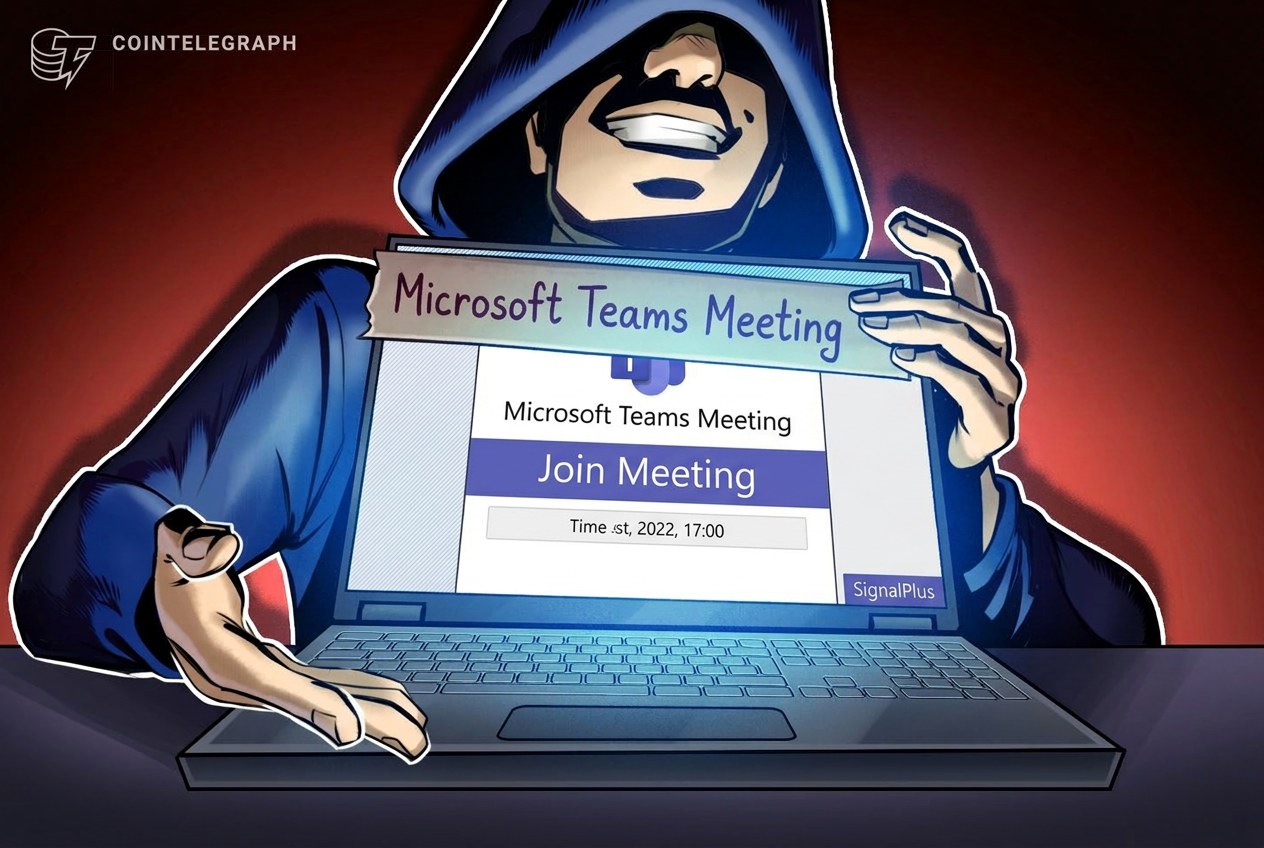
A Binance e a Deribit revogaram na quinta-feira chaves API vinculadas à plataforma de derivativos cripto SignalPlus, depois que invasores comprometeram o computador de um engenheiro por meio de um convite falso do Microsoft Teams, resultando em perdas inferiores a US$ 82 mil. A SignalPlus suspendeu os serviços e prometeu reembolso integral.
Pontos Principais
- Binance e Deribit revogaram chaves API da SignalPlus na quinta-feira após violação por engenharia social via convite falso do Teams.
- Perdas totalizaram menos de US$ 82 mil; SignalPlus promete reembolso integral e suspendeu serviços pending revisão de segurança.
- Ataque originou-se de conta do Telegram comprometida de contato de fornecedor terceirizado; SignalPlus admitiu ausência de lista branca de IPs para acesso à API.
- Incidente segue divulgação do hack de US$ 6,3 bi da Binance em 29 de outubro, também envolvendo credenciais de funcionários comprometidas.
- Binance detectou 57 ameaças cibernéticas suspeitas ligadas à Coreia do Norte em 2026; Fed e OCC investigam exposição dos bancos ao hack da Binance.
Resumo Executivo de Inteligência
Vetor de Ataque e Contenção
A violação se originou de uma conta do Telegram comprometida, pertencente a um contato de um fornecedor terceirizado de tecnologia. O invasor se passou pelo contato e enviou um convite fraudulento de reunião no Microsoft Teams a um engenheiro da SignalPlus, comprometendo o computador do funcionário. O intruso permaneceu dormente antes de usar os privilégios de acesso do engenheiro para atingir a rede interna da SignalPlus no início da quarta-feira.
A SignalPlus informou ter detectado e contido a intrusão, com perdas totais inferiores a US$ 82 mil. A empresa iniciou o reembolso integral dos usuários afetados e suspendeu temporariamente seus serviços, esperando retomar as operações nos próximos dias, após concluir revisões de segurança e aplicar correções.
Precauções das Bolsas e Alerta Sistêmico
Tanto a Binance quanto a Deribit confirmaram que seus próprios sistemas não foram afetados pela violação. A Deribit alertou que negociação, monitoramento e automação via SignalPlus pararam de funcionar para seus clientes. A cofundadora da Binance, Yi He, instou plataformas terceiras integradas à bolsa a revisar seus controles de segurança e monitorar atividades suspeitas, alertando que a ameaça se estende além de qualquer empresa individual.
Reconhecimento de Falha de Segurança
A SignalPlus reconheceu não ter exigido lista branca de IPs — medida de segurança que restringe o acesso à API a endereços de internet pré-aprovados — para acesso à API das bolsas. "Assumimos a responsabilidade por esta falha", disse a empresa, acrescentando que vai endurecer os requisitos de acesso à API e fortalecer os controles de segurança internos.
Contexto: Cenário de Ameaças em Escala
O incidente da SignalPlus ocorre dias após a Binance divulgar detalhes de um hack de US$ 6,3 bilhões em 29 de outubro, que também envolveu computadores de funcionários comprometidos. Naquele ataque, atores de ameaça se passando por recrutadores enganaram um engenheiro para baixar um arquivo malicioso disfarçado de tarefa de programação, violando eventualmente a infraestrutura de carteiras da bolsa. A Binance disse na terça-feira ter detectado e impedido 57 ameaças cibernéticas suspeitas ligadas à Coreia do Norte em 2026, incluindo falsas entrevistas de emprego, pacotes de software maliciosos e tentativas de roubo de credenciais.
Escrutínio Regulatório e Perspectivas
A série de violações de alto perfil atraiu atenção regulatória. O Federal Reserve e o Office of the Comptroller of the Currency estão questionando bancos dos EUA sobre sua exposição ao hack da Binance, testando o quadro de supervisão cripto pós-abril. Fed e OCC questionam bancos sobre exposição ao hack da Binance de US$ 6,3 bi, testando supervisão cripto pós-abril. A SignalPlus espera retomar os serviços em poucos dias, enquanto bolsas e provedores terceiros enfrentam pressão para reforçar defesas da cadeia de suprimentos contra campanhas de engenharia social cada vez mais sofisticadas. Hackers da Binance movem 81% de Solana roubada via THORChain após retomada de swaps.