Binance og Deribit inntrakk torsdag API-nøkler knyttet til krypto-derivatplattformen SignalPlus etter at angripere kompromitterte en ingeniørs datamaskin via en falsk Microsoft Teams-invitasjon, med tap på under $82 000. SignalPlus har suspendert tjenestene og lovet full erstatning.
Hovedpunkter
- Binance og Deribit inntrakk SignalPlus API-nøkler torsdag etter et social-engineering-brudd som kompromitterte en ingeniørs datamaskin via falsk Teams-invitasjon.
- Tapene belief seg på under $82 000; SignalPlus har lovet full erstatning og suspendert tjenester i vente av sikkerhetsgjennomgang.
- Angrepet startet fra en kompromittert Telegram-konto til en kontakt hos en tredjepartsleverandør; SignalPlus innrømmet manglende IP-hvitelisting for API-tilgang.
- Hendelsen følger Binance-avsløringen om $6,3 milliarder hack 29. oktober, som også involverte kompromitterte ansattlegitimasjoner.
- Binance oppdaget 57 mistenkte nordkoreanske cybertrusler i 2026; Fed og OCC spør banker om eksponering mot Binance-hacket.
Kort Oppsummert: Etterretningsbrief
Angrepsvektor og inndamming
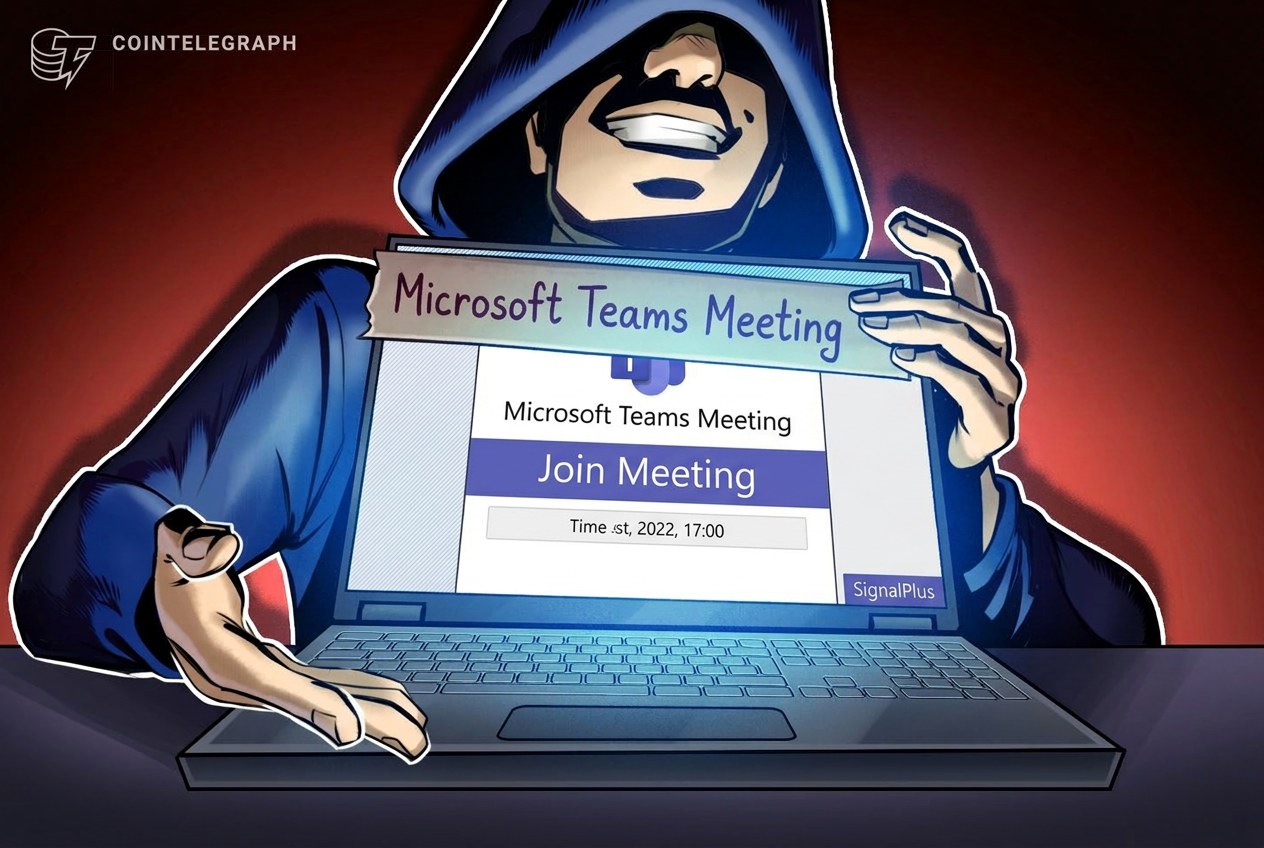
Bruddet oppsto fra en kompromittert Telegram-konto til en kontakt hos en tredjeparts teknologileverandør. Angriperen utga seg for kontakten og sendte en svindelfull Microsoft Teams-møteinvitasjon til en SignalPlus-ingeniør, som kompromitterte ansattens datamaskin. Intruderen lå dvale før han brukte ingeniørens tilgangsprivilegier for å angripe SignalPlus' interne nettverk tidlig onsdag.
SignalPlus oppga at det oppdaget og indammet inntrengingen, med totale tap på mindre enn $82 000. Selskapet har startet full erstatning til berørte brukere og midlertidig suspendert tjenestene, med forventning om å gjenoppta drift om noen dager etter fullførte sikkerhetsgjennomganger og pålegging av sikkerhetsoppdateringer.
Børspresisasjoner og systemisk advarsel
Både Binance og Deribit bekreftet at egne systemer var uberørte av bruddet. Deribit advarte at handel, overvåking og automatisering via SignalPlus hadde sluttet å fungere for deres kunder. Binance-medgrunner Yi He oppfordret tredjepartsplattformer integrert med børsen til å gå gjennom sine sikkerhetskontroller og overvåke mistenkelig aktivitet, og advarte at trusselbildet strekker lengre enn enkeltbedrifter.
Sikkerhetssvikt erkjent
SignalPlus innrømmet at selskapet ikke hadde krav om IP-hvitelisting – en sikkerhetstiltak som begrenser API-tilgang til forhåndsgodkjente IP-adresser – for børs-API-tilgang. «Vi tar ansvar for denne uoversikten,» sa selskapet, og la til at det vil stramme API-tilgangskrav og styrke interne sikkerhetskontroller.
Kontekst: Eskalerende trusselbilde
SignalPlus-hendelsen kommer dager etter at Binance avslørte detaljer om et $6,3 milliarder hack 29. oktober, som også involverte kompromitterte ansattdatamaskiner. I den angrepet lurte trusselaktører som utga seg for rekrutterere en ingeniør til å laste ned en skadelig fil maskert som en kodingsoppgave, og kom til slutt inn i børsens lommeboksinfrastruktur. Binance sa tirsdag at det hadde oppdaget og forhindret 57 mistenkte nordkoreanske cybertrusler i 2026, inkludert svindelfull jobbintervjuer, skadelige programvarepakker og forsøk på tyveri av påloggingsdetaljer.
Regulatorisk tilsyn og fremtidutsikter
Rekken med profilerte brudd har trekkt regulatorisk oppmerksomhet. Federal Reserve og Office of the Comptroller of the Currency spør amerikanske banker om deres eksponering mot Binance-hacket, en test av det nye krypto-tilsynsrammeverket fra april. SignalPlus forventer å gjenoppta tjenester innen få dager, mens børser og tredjepartsleverandører står under press for å styrke forsvar mot stadig mer sofistikerte social-engineering-kampanjer. Fed og OCC spør banker om eksponering mot Binance-hack på $6,3 mrd – første store test av ny krypto-tilsynsrammeverk.