Une cyberattaque coordonnée a mis hors service les systèmes de réfrigération de dizaines de supermarchés à travers sept pays européens, gâchant des stocks périssables et exposant des vulnérabilités critiques dans les équipements de froid industriels connectés à l'internet. Le fabricant belge Sabcobel a confirmé que l'attaque reprenait les méthodes utilisées contre des détaillants français le mois dernier.
Points Clés
- Cyberattaque coordonnée contre la réfrigération de supermarchés dans 7 pays européens (Belgique, Luxembourg, Suède, Irlande, Pays-Bas, Estonie, Finlande), reproduisant la méthode de l'attaque française d'octobre.
- Vecteur d'attaque : accès à distance aux évaporateurs Sabcobel basculés en mode dégivrage, portant les températures à 50 °C ; modifications matérielles physiques requises, non de simples correctifs logiciels.
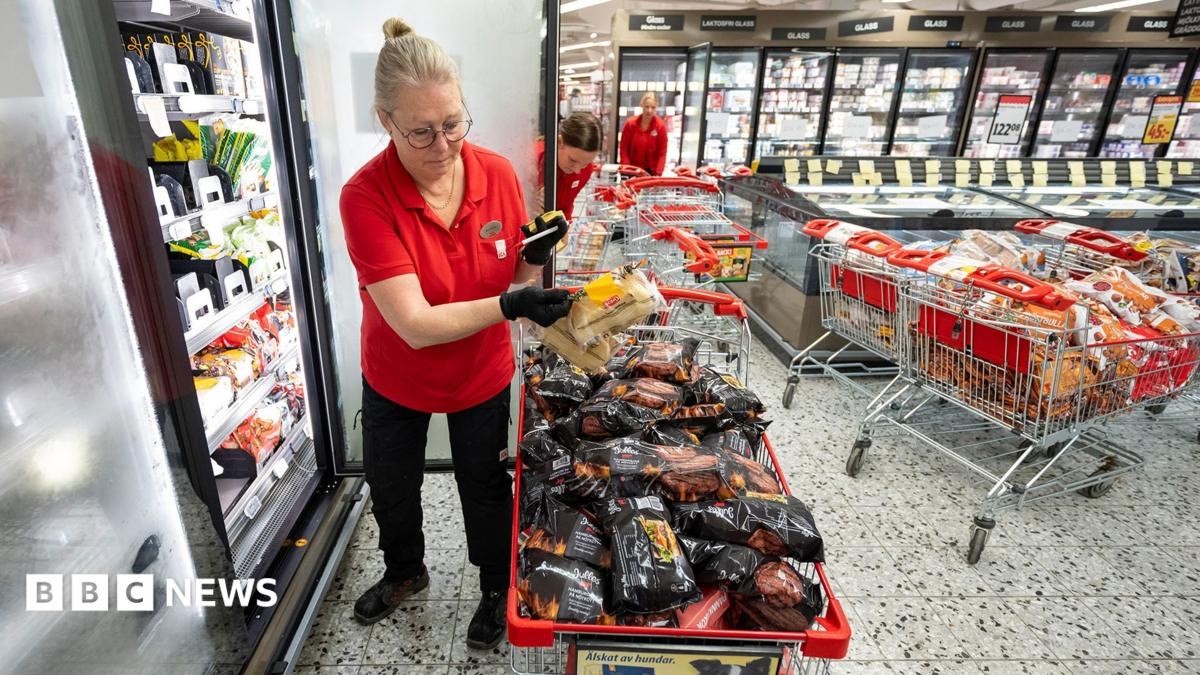
- ~40 magasins Delhaize, 15 Carrefour Belgique, 5 Colruyt/Spar, 7 sur 800 Coop Suède, plusieurs ICA et 1 magasin Ikea confirmés touchés ; un magasin Delhaize a perdu 100 000 € de marchandises.
- Agences de cybersécurité belge, suédoise, britannique et américaine en enquête ; les États-Unis sondent des liens avec des pannes de réfrigération sur bases militaires en août — suggérant une campagne OT plus large.
- Réévaluation sectorielle de la sécurité OT en cours : segmentation réseau, contrôles isolés (air-gapped) et reprises manuelles désormais critiques pour la résilience de la chaîne du froid.
Synthèse Exécutive d'Intelligence
Mécanisme de l'attaque et portée géographique
L'attaque a ciblé des unités évaporatrices fabriquées par Sabcobel, une société belge qui exploite et maintient des systèmes de réfrigération pour de grands distributeurs. Les assaillants ont accédé aux unités à distance et les ont basculées en mode dégivrage, faisant grimper les températures internes jusqu'à 50 °C (122 °F). L'incident a touché environ 40 magasins Delhaize en Belgique et au Luxembourg, 15 points de vente Carrefour en Belgique, cinq magasins Spar exploités par le groupe Colruyt et un magasin Ikea à Mons. En Suède, un "petit nombre" de magasins ICA opérant hors du réseau central et sept des 800 points de vente de Coop ont été impactés. Un nombre plus restreint de commerces a également été affecté en Irlande, aux Pays-Bas, en Estonie et en Finlande.
Précédent : la connexion française
Le mode opératoire fait écho à une attaque de début octobre qui avait paralysé la réfrigération de centaines de supermarchés français, occasionnant des millions d'euros de gaspillage alimentaire. Le PDG de Sabcobel, Stephan Moelans, a déclaré à l'agence Belga que l'entreprise avait "travaillé toute la nuit et la matinée pour déconnecter les unités affectées du réseau". Il a reconnu que, malgré les efforts pour "protéger les réfrigérateurs de nos clients contre cette vulnérabilité" depuis l'incident français, la remédiation nécessite des modifications matérielles physiques et non de simples correctifs logiciels. "La solution la plus simple est de gérer les réfrigérateurs via une connexion internet sécurisée. La plupart de nos clients sont passés à cette option après l'attaque en France", a ajouté M. Moelans.
Impact financier et retombées opérationnelles
Un seul magasin Delhaize à Hoeilaart, en Flandre, a déclaré 100 000 € (83 500 £) de marchandises perdues, hors pertes de chiffre d'affaires dues à la fermeture. Carrefour a indiqué que des mesures immédiates avaient été prises pour maintenir l'ensemble des magasins ouverts. ICA et Coop Suède ont confirmé que la situation est maîtrisée, bien qu'Ikea ait prévenu que d'autres sites pourraient être touchés. Ces attaques soulignent la fragilité des chaînes du froid en flux tendu où les interfaces de gestion à distance — conçues pour l'efficacité de la maintenance — créent un point de défaillance unique sur des actifs géographiquement dispersés.
Enquêtes et coordination transfrontalière
Le Centre pour la Cybersécurité de Belgique (CCB) et l'Agence suédoise de protection civile (MSB) suivent l'incident. Le Centre national de cybersécurité du Royaume-Uni (NCSC) a indiqué travailler avec des partenaires internationaux pour "comprendre pleinement les détails d'un incident", bien qu'aucun impact n'ait été signalé au Royaume-Uni. Notons que les autorités américaines enquêtent sur des dysfonctionnements de réfrigération sur des bases militaires américaines en août et coordonnent avec des responsables français pour examiner d'éventuels liens, suggérant une campagne potentielle plus large ciblant la technologie opérationnelle dans les secteurs alimentaire et de la défense.
Calendrier de remédiation et implications pour le secteur
Sabcobel n'a pas communiqué de calendrier d'achèvement pour les modifications physiques requises. L'incident impose une réévaluation sectorielle des architectures de sécurité OT : segmentation du réseau, contrôles de secours isolés (air-gapped) et capacités de reprise manuelle pour les infrastructures critiques de froid. Pour les assureurs et les risk managers, l'événement crée un précédent de pertes par détérioration physique induite par cyberattaque au sein de portefeuilles de distribution multinationaux.