協調的なサイバー攻撃により、欧州7カ国の数十店舗で冷蔵システムが停止し、生鮮食品が廃棄される事態となった。インターネット接続型の産業用冷却装置における重大な脆弱性が露見した。ベルギーのメーカー、サブコベルは、先月にフランスの小売業者を襲った手口が模倣されたことを確認した。
主要ポイント
- 協調的サイバー攻撃で欧州7カ国(ベルギー、ルクセンブルク、スウェーデン、アイルランド、オランダ、エストニア、フィンランド)のスーパー冷蔵設備が被害、10月のフランス攻撃手法を模倣。
- 攻撃経路:サブコベル製蒸発器への遠隔アクセスで除霜モードに強制切替、温度50℃に上昇。ソフトウェアパッチのみでは対応不可、物理的ハードウェア改修が必須。
- デリーゼ約40店舗、カルフール・ベルギー15店舗、コルレイト/スパー5店舗、コープ・スウェーデン800店舗中7店舗、複数のICA、イケア1店舗が被害確認。デリーゼ1店舗で青果物10万ユーロ損失。
- ベルギー、スウェーデン、英国、米国のサイバー機関が調査。米国は8月の軍事基地冷凍機器故障との関連を追及、広範なOT標的型キャンペーンの可能性。
- 業界全体でOTセキュリティ見直しが急務:ネットワーク分離、エアギャップ制御、手動オーバーライド機能がコールドチェーンのレジリエンス確保に不可欠。
エグゼクティブ・インテリジェンス・ブリーフ
攻撃の仕組みと影響範囲
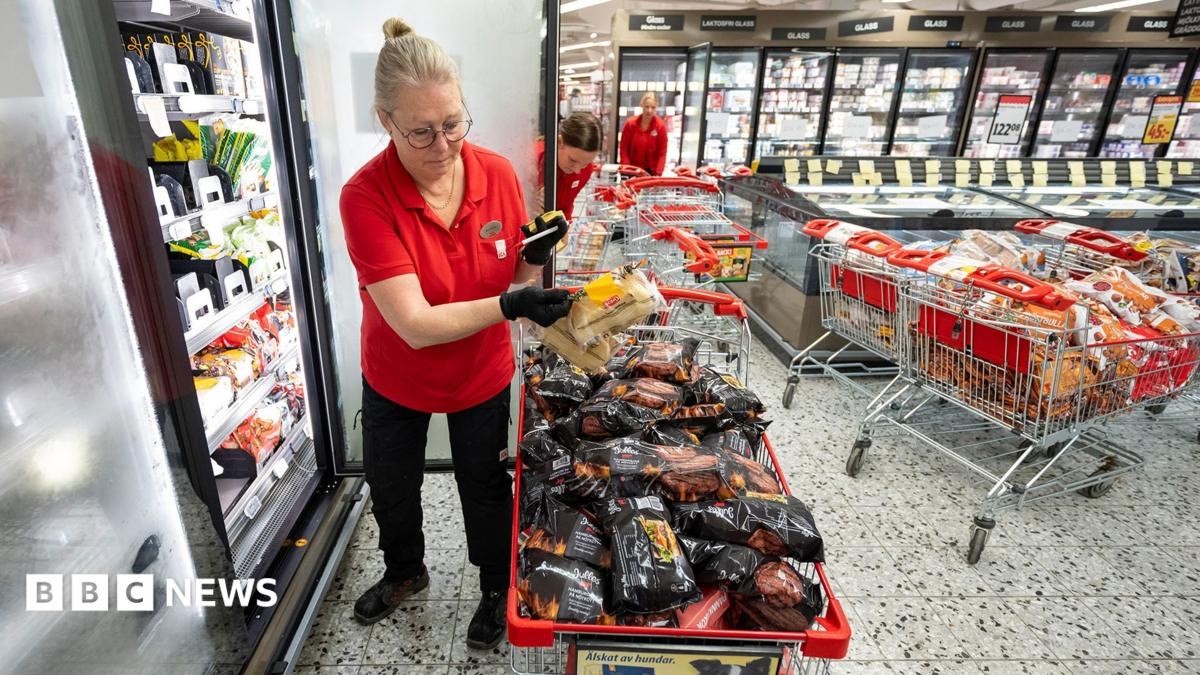
攻撃は、ベルギー企業サブコベルが製造・保守する蒸発器ユニットを標的とした。同社は大手小売業者向けに冷蔵システムを運用・管理している。攻撃者は遠隔からユニットにアクセスし、除霜モードに切り替えたため、内部温度が最高50℃(122°F)まで上昇した。ベルギーとルクセンブルクのデリーゼ約40店舗、ベルギーのカルフール15店舗、コルレイトグループ運営のスパー5店舗、モンスのイケア1店舗が被害を受けた。スウェーデンでは、中央ネットワーク外で運営されるICA店舗「少数」と、コープの800店舗中7店舗が被害を受けたほか、アイルランド、オランダ、エストニア、フィンランドでも少数の店舗が影響を受けた。
前例:フランスでの攻撃との関連
手口は、10月初旬にフランスの数百店舗のスーパーで冷蔵設備を停止させ、数百万ユーロの食品廃棄を招いた攻撃と酷似している。サブコベルのステファン・モエランス最高経営責任者(CEO)はベルガ通信に対し、「影響を受けたユニットをネットワークから切り離すため、一晩中そして朝まで作業を続けた」と語った。フランスでの事件以降、「顧客の冷蔵庫をこの脆弱性から守る」ための対策を講じてきたことを認めたものの、ソフトウェアパッチだけでなく物理的なハードウェア改修が必要だと説明した。「最もシンプルな解決策は、安全なインターネット接続経由で冷蔵庫を管理することだ。フランスでの攻撃後、大半の顧客がその方式に切り替えた」とモエランス氏は付け加えた。
財務的影響と運営上の混乱
フランドル地方ホイラールトのデリーゼ1店舗だけで、店舗閉鎖による売上損失を除き、10万ユーロ(約8万3500ポンド)相当の青果物損失が出た。カルフールは全店舗の営業継続のため即座に対策を講じたとしている。ICAとコープ・スウェーデンは事態が封じ込められたと発表したが、イケアは追加店舗への影響を否定できないとしている。今回の攻撃は、メンテナンス効率化のために設計されたリモート管理インターフェースが、地理的に分散した資産全体の単一障害点(SPOF)となり得ることを示し、ジャストインタイムのコールドチェーンの脆弱性を浮き彫りにした。
捜査と国境を越えた連携
ベルギーのサイバーセキュリティセンター(CCB)とスウェーデンの市民保護庁(MSB)が事態を監視している。英国の国家サイバーセキュリティセンター(NCSC)は、「インシデントの詳細を完全に理解するため」国際パートナーと連携していると発表したが、英国での被害は報告されていない。注目すべきは、米当局が8月に発生した米軍基地での冷凍機器不具合を調査し、フランス当局と連携して関連を精査している点だ。食品と防衛分野の運用技術を標的とした、より広範なキャンペーンの可能性を示唆している。
復旧スケジュールと業界への示唆
サブコベルは、必要な物理改修の完了時期を公表していない。今回の件は、ネットワークセグメンテーション、エアギャップ(物理的遮断)されたバックアップ制御、重要冷却インフラの手動オーバーライド機能など、業界全体でOTセキュリティアーキテクチャの再評価を迫るものだ。保険会社とリスク管理者にとって、この事態は多国籍小売ポートフォリオにおけるサイバー起因の物理的腐敗損失の先例となる。