أدى هجوم سيبراني منسق إلى تعطيل أنظمة التبريد في عشرات محلات السوبرماركت عبر سبع دول أوروبية، مما أتلف المخزون القابل للتلف وكشف ثغرات حرجة في معدات التبريد الصناعية المتصلة بالإنترنت. وأكدت الشركة البلجيكية المصنعة "سابكوبل" أن الهجوم استنسخ الأساليب المستخدمة ضد تجار التجزئة الفرنسيين الشهر الماضي.
النقاط الرئيسية
- هجوم سيبراني منسق ضرب تبريد السوبرماركت في 7 دول أوروبية (بلجيكا، لوكسمبورغ، السويد، أيرلندا، هولندا، إستونيا، فنلندا)، مكرراً أسلوب هجوم أكتوبر الفرنسي.
- متجه الهجوم: وصول عن بعد إلى مبخرات "سابكوبل" حول الوحدات لوضع إزالة الصقيع، ورفع الحرارة إلى 50°م؛ تعديلات مادية في الأجهزة مطلوبة، ليس فقط تصحيحات برمجية.
- حوالي 40 متجر "ديلهايز"، و15 "كارفور" بلجيكا، و5 "كولرويت/سبار"، و7 "كووب" السويد (من 800)، وعدة فروع "آي سي إيه"، ومتجر "إيكيا" واحد تأكدت إصابتها؛ فرع "ديلهايز" واحد خسر 100 ألف يورو منتجات.
- وكالات الأمن السيبراني البلجيكية، السويدية، البريطانية، والأمريكية تحقق؛ أمريكا تفحص روابط مع أعطال تبريد قواعد عسكرية في أغسطس — مما يشير لحملة أوسع محتملة على تكنولوجيا العمليات.
- إعادة تقييم شاملة لأمن تكنولوجيا العمليات في القطاع: تجزئة الشبكة، ضوابط معزولة هوائياً، وتجاوز يدوي أصبحت حرجة لمرونة سلسلة التبريد.
الموجز التنفيذي الذكي
آلية الهجوم والنطاق الجغرافي
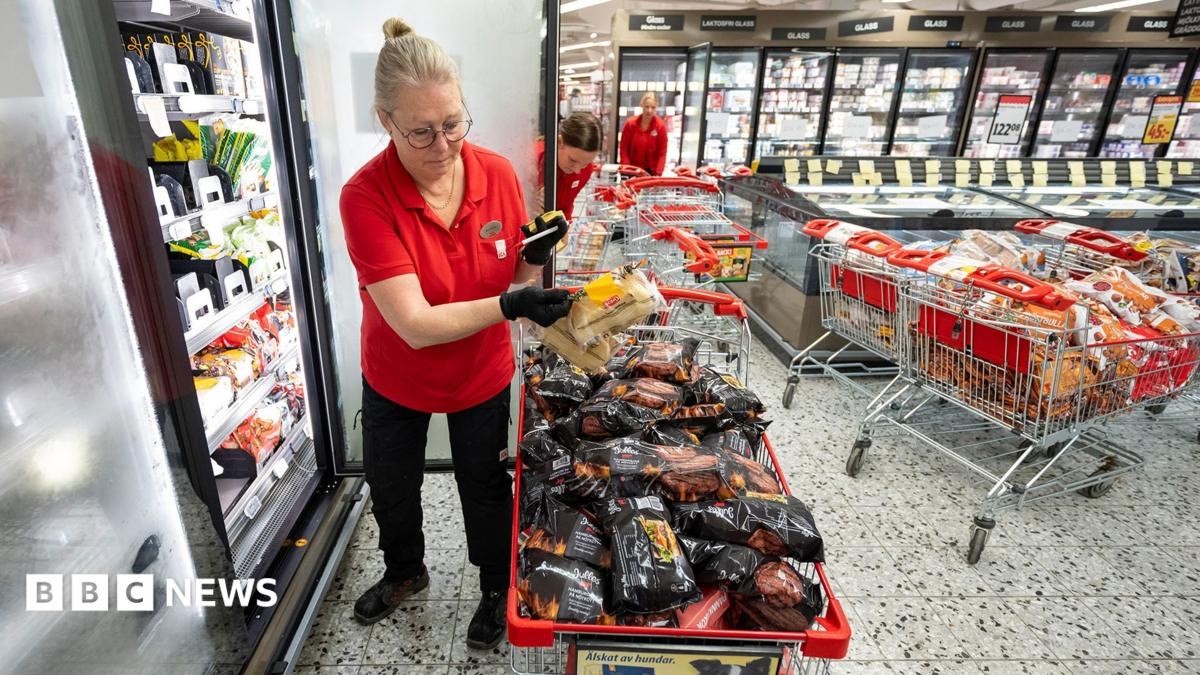
استهدف الهجوم وحدات المبخر التي تصنعها شركة "سابكوبل"، وهي شركة بلجيكية تشغل وتدير أنظمة التبريد لتجار التجزئة الكبار. تمكن المهاجمون من الوصول عن بعد إلى الوحدات وتحويلها إلى وضع إزالة الصقيع، مما أدى إلى ارتفاع درجات الحرارة الداخلية إلى 50 درجة مئوية (122 فهرنهايت). تأثر الحادث بنحو 40 فرعاً لـ "ديلهايز" في بلجيكا ولوكسمبورغ، و15 موقعاً لـ "كارفور" في بلجيكا، وخمسة متاجر "سبار" تديرها مجموعة "كولرويت"، ومتجر "إيكيا" في مونس. في السويد، تأثر "عدد قليل" من متاجر "آي سي إيه" العاملة خارج الشبكة المركزية، وسبعة من أصل 800 متجر لـ "كووب". كما تأثرت أعداد أقل من المتاجر في أيرلندا وهولندا وإستونيا وفنلندا.
سابقة: الارتباط الفرنسي
تطابق الطريقة المستخدمة الهجوم الذي وقع في أوائل أكتوبر وعطل التبريد في مئات محلات السوبرماركت الفرنسية، مما أدى إلى هدر غذائي بملايين اليورو. أخبر الرئيس التنفيذي لـ "سابكوبل" ستيفان مولانس وكالة أنباء "بلجا" أن الشركة كانت "تعمل طوال الليل والصباح لفصل الوحدات المتأثرة عن الشبكة". وأقر بأنه على الرغم من الجهود المبذولة لـ "حماية ثلاجات عملائنا من هذه الثغرة" منذ الحادث الفرنسي، فإن المعالجة تتطلب تعديلات مادية في الأجهزة وليس مجرد تحديثات برمجية. وأضاف مولانس: "الحل الأبسط هو إدارة الثلاجات عبر اتصال إنترنت آمن. معظم عملائنا تحولوا إلى ذلك بعد الهجوم في فرنسا".
الأثر المالي والتبعات التشغيلية
أبلغ فرع لـ "ديلهايز" في هويلارت، فلاندرز، عن خسارة منتجات بقيمة 100,000 يورو (83,500 جنيه إسترليني)، باستثناء خسائر الإيرادات من إغلاق المتجر. ذكرت "كارفور" أنه تم اتخاذ تدابير فورية لإبقاء جميع المتاجر مفتوحة. أكدت "آي سي إيه" و"كووب" السويد أن الوضع تحت السيطرة، رغم تحذير "إيكيا" من احتمال تأثر مواقع إضافية. تسلط الهجمات الضوء على هشاشة سلاسل التبريد الفورية حيث تخلق واجهات الإدارة عن بعد — المصممة لكفاءة الصيانة — نقطة فشل واحدة عبر أصول منتشرة جغرافياً.
التحقيقات والتنسيق عبر الحدود
يراقب مركز الأمن السيبراني البلجيكي (CCB) ووكالة الطوارئ المدنية السويدية (MSB) الحادث. قال المركز الوطني للأمن السيبراني في بريطانيا (NCSC) إنه يعمل مع شركاء دوليين لـ "فهم تفاصيل الحادث بالكامل"، رغم عدم الإبلاغ عن تأثير في بريطانيا. ومن اللافت أن السلطات الأمريكية تحقق في أعطال التبريد في القواعد العسكرية الأمريكية في أغسطس وتنسق مع المسؤولين الفرنسيين لفحص الروابط المحتملة، مما يشير إلى حملة أوسع محتملة تستهدف تكنولوجيا العمليات في قطاعي الغذاء والدفاع.
جدول المعالجة وآثار القطاع
لم تكشف "سابكوبل" عن جدول زمني لاستكمال التعديلات المادية المطلوبة. يجبر الحادث القطاع على إعادة تقييم شاملة لهياكل أمن تكنولوجيا العمليات: تجزئة الشبكة، وضوابط احتياطية معزولة هوائياً، وقدرات تجاوز يدوية للبنية التحتية الحيوية للتبريد. بالنسبة لشركات التأمين ومديري المخاطر، يؤسس الحدث سابقة لخسائر تلف مادي ناجمة عن هجمات سيبرانية عبر محافظ تجزئة متعددة الجنسيات.