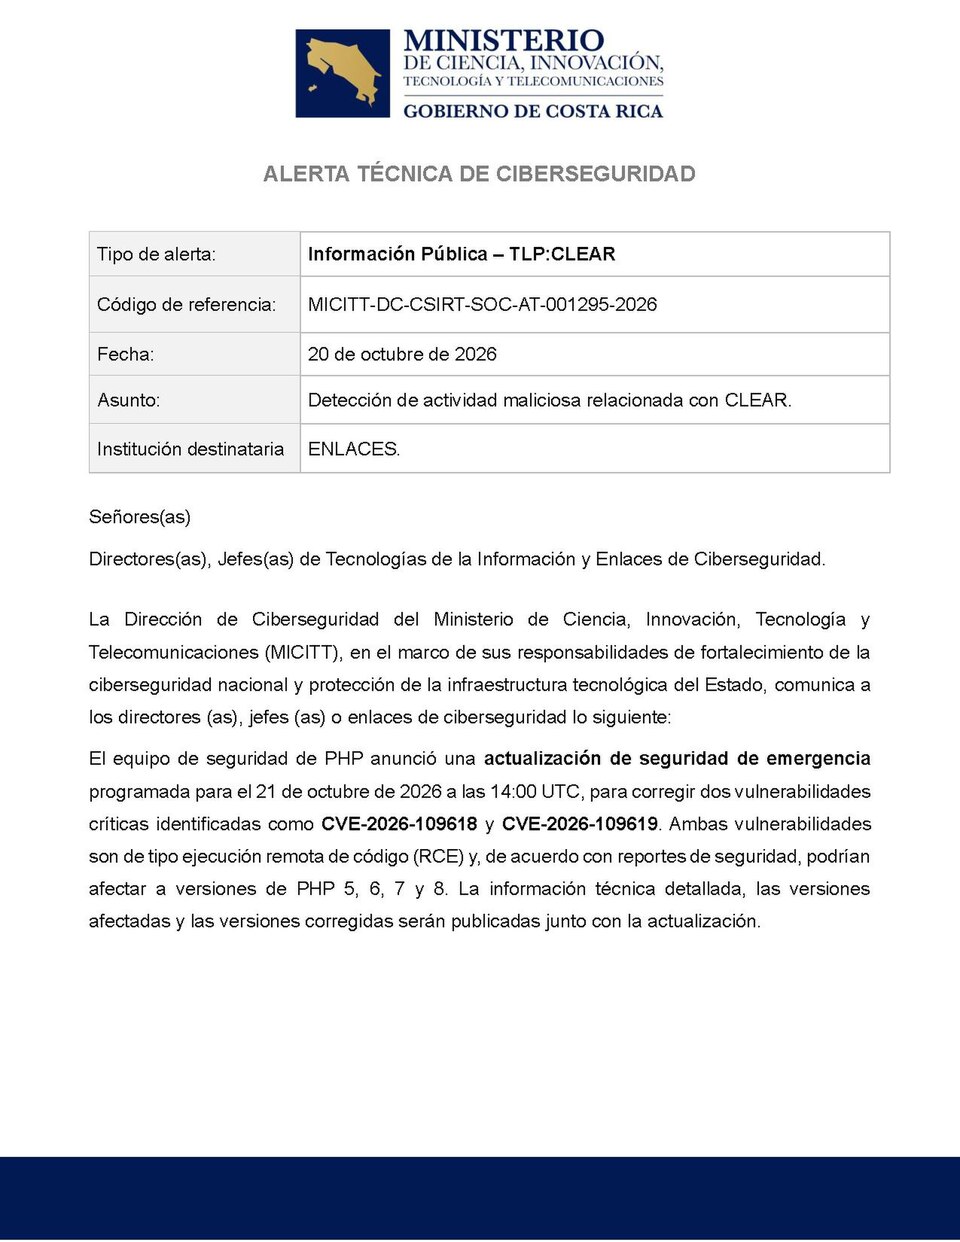
كشفت شركة «كاليф» للأمن السيبراني، بقيادة الرئيس التنفيذي «ثاي دوونغ» والمهندس «بروس دانغ»، عن ثغرة نائمة في لغة «PHP» التي تشغل نحو 70% من مواقع الويب العالمية، باستخدام نماذج ذكاء اصطناعي متقدمة. الاكتشاف الذي أعلن عبر بودكاست «أود لوتس» من «بلومبرغ» يبرز دور الذكاء الاصطناعي المتنامي في تأمين البنية التحتية مفتوحة المصدر الحيوية.
ثغرة «PHP» تسلط الضوء على خطر نظامي في الاقتصاد الرقمي: البنية التحتية البرمجية الأكثر انتشاراً في العالم تعتمد على صيانة مفتوحة المصدر تفتقر للموارد الكافية. مع دمج «ألفابت» وغيرها من عمالقة الحوسبة السحابية للذكاء الاصطناعي في منتجاتها الأساسية، تثبت حالة «كاليф» كيف يمكن للنماذج ذاتها التي تدفع الابتكار التجاري أن تقوي قاعدة الكود التحتية. تاريخياً، أثارت مثل هذه العيوب في سلسلة التوريد دورات تصحيح جماعية، حولت طاقات هندسية من ميزات مدرة للإيرادات إلى إصلاحات طارئة.
آليات انتقال الأثر إلى الأسواق وتقييم الفرص الاستثمارية
تمتد آلية الانتقال من مخاطر مفتوحة المصدر إلى موازنات برمجيات المؤسسات وتقييمات الأمن السيبراني. عند تعرض مكون منتشر مثل «PHP» للاختراق، يسرع مدراء أمن المعلومات (CISOs) الإنفاق على اختبار أمن التطبيقات، حماية وقت التشغيل، وأدوات قائمة مكونات البرمجيات (SBOM). هذا ينفع البائعين المتخصصين مثل «كراود سترايك» و«بالو ألتو نتوركس» و«سنايك»، بينما يضغط على موفري السحابة لدمج فحص الثغرات الآلي في الخدمات المدارة. في الوقت ذاته، يثبت الاستخدام الناجح للذكاء الاصطناعي المتقدم في اصطياد الأخطاء صحة رواية العائد على الاستثمار لمساعدي البرمجة بالذكاء الاصطناعي التوليدي، ما قد يقصر دورات المبيعات لـ «غيت هاب كوبيلوت» و«أمازون كود ويسبرر» وأدوات مشابهة.
«يثبت اكتشاف كاليф أن الذكاء الاصطناعي يستطيع قلب عدم تناسق الدفاع — حيث يحتاج المهاجم لثغرة واحدة بينما يجب على المدافعين تصحيح كلها — إلى ميزة قابلة للتوسع، شريطة تدريب النماذج على أنماط الثغرات لا على بناء الجملة فقط».
من المرجح أن يتجه تخصيص رأس المال نحو منصات تجمع بين استدلال النماذج اللغوية الكبيرة والتحليل البرنامجي الحتمي. على المستثمرين مراقبة نشاط الاندماجات والاستحواذ مع سعي بائعين التحليل الساكن التقليديين لاقتناء شركات ناشئة قائمة على الذكاء الاصطناعي لسد فجوة الكشف قبل حدث بحجم «لوج فور جي» القادم.
محاور استراتيجية رئيسية للمستثمرين
- رصد: معدلات تبني أدوات SAST/DAST المعززة بالذكاء الاصطناعي في دورتي أرباح ربع سنوية قادمتين عبر قطاع الأمن السيبراني.
- توقع: حزم عمالقة السحابة لإصلاح الثغرات الآلي في مستويات وقت تشغيل مدارة مميزة، مما يوسع متوسط الإيرادات لكل مستخدم.
- تقييم: انكشاف المحفظة على شركات مثقلة بديون تقنية تعتمد على «PHP» وتفتقر لخطوط تصحيح آلية.
- دراسة: تخصيص لصناديق استثمار متداولة (ETFs) أو سلال مرجحة نحو بائعي أمن تطبيقات أصليين بالذكاء الاصطناعي مقابل الشركات التقليدية القائمة على التواقيع.
الأسئلة الشائعة
كيف اكتشفت نماذج الذكاء الاصطناعي ثغرة PHP التي فاتت الباحثين البشر لسنوات؟
النماذج المتقدمة المدربة على قواعد كود ضخمة وقواعد بيانات ثغرات تستطيع مطابقة أنماط خلل منطقي دقيقة عبر ملايين الأسطر أسرع من التدقيق اليدوي. باحثو «كاليф» قدموا قاعدة كود «PHP» لهذه النماذج، التي كشفت العيب النائم بالتعرف على بدائيات استغلال غير مرئية للتحليل الساكن التقليدي.
هل يقلل هذا الاكتشاف المخاطر السيبرانية النظامية أم ينقل سطح الهجوم فحسب؟
يقلل الخطر في المكون المصحح تحديداً، لكنه يسرع سباق تسلح: الجهات المهددة أصبحت تملك أيضاً ذكاء اصطناعياً لاكتشاف ثغرات صفرية على نطاق واسع. لا ينخفض الخطر الصافي إلا إذا فاق نشر الذكاء الاصطناعي الدفاعي تبني الهجومي عبر منظومة مفتوحة المصدر.