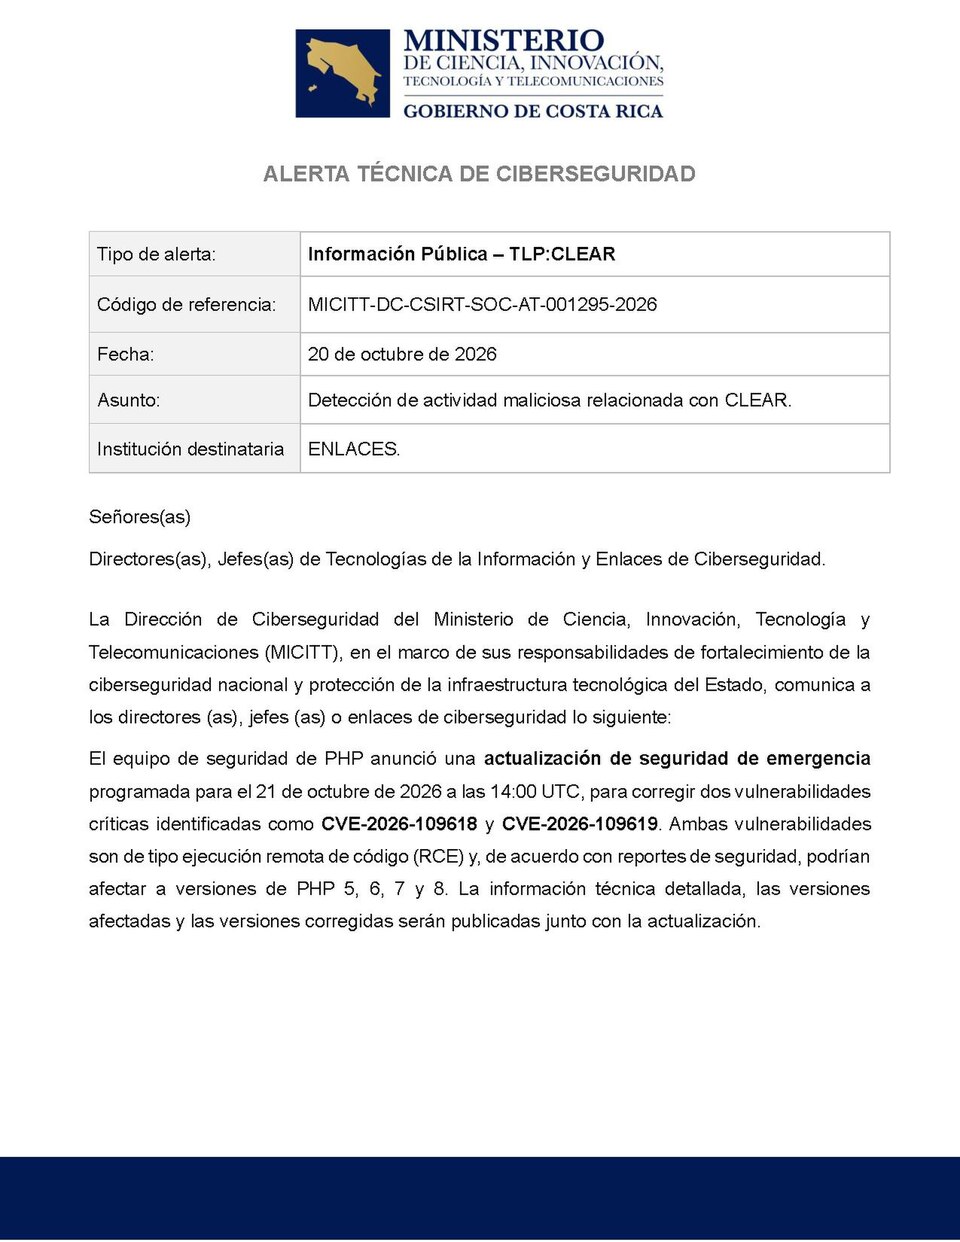
サイバーセキュリティ企業CalifのCEOタイ・ズオン氏とエンジニアのブルース・ダン氏率いるチームが、最先端AIモデルを用いて、世界のWebサイト約7割を支えるPHPの長期潜伏脆弱性を特定した。BloombergのOdd Lotsポッドキャストで明かされたこの発見は、重要なオープンソース基盤の保護におけるAIの役割拡大を浮き彫りにする。
このPHP脆弱性は、デジタル経済における構造的リスクを突きつける:世界で最も普及したソフトウェア基盤が、リソース不足のオープンソース保守に依存している現実だ。アルファベットをはじめとするハイパースケーラーがAIを中核製品に統合する中、Califの事例は、商用イノベーションを牽引する同じモデルが基盤コードの強靭化にも機能し得ることを示している。過去には、こうしたサプライチェーンの欠陥が大規模なパッチ適用サイクルを引き起こし、エンジニアリングリソースを収益創出機能から緊急対応へと振り向けさせてきた。
市場への波及経路と投資インプリケーション
伝播メカニズムは、オープンソースリスクからエンタープライズソフトウェア予算、そしてサイバーセキュリティ評価へと連なる。PHPのような至る所にあるコンポーネントが侵害されれば、CISOはアプリケーションセキュリティテスト、ランタイム保護、SBOM(ソフトウェア部品表)ツールへの支出を加速させる。これはCrowdStrike、Palo Alto Networks、Snykといった純粋なセキュリティベンダーを利し、クラウドプロバイダーに自動脆弱性スキャンのマネージドサービス組み込みを迫る。同時に、フロンティアAIによるバグハンティングの成功は、生成AIコーディングアシスタントのROIナラティブを裏付け、GitHub Copilot、Amazon CodeWhisperer等の類似ツールの導入サイクルを短縮させる可能性がある。
「Califの発見は、攻撃者が1つの欠陥を見つければよく、防御側はすべてをパッチ適用しなければならないという防御の非対称性を、AIがスケーラブルな優位性へと転換できることを証明した。ただし、モデルが構文だけでなく脆弱性パターンで訓練されていることが条件だ」
資本配分は、大規模言語モデルの推論と決定論的プログラム解析を組み合わせたプラットフォームへシフトすると見られる。投資家は、次なるLog4j規模の事態に備え、レガシー静的解析ベンダーがAIネイティブスタートアップを買収し検知ギャップを埋めるM&A動向を注視すべきだ。
投資家向けキーポイント
- 監視: 今後2四半期の決算サイクルにおける、サイバーセキュリティセクター全体でのAI拡張SAST/DASTツールの採用率。
- 予測: クラウドハイパースケーラーが自動脆弱性修復をプレミアムなマネージドランタイム階層にバンドルし、ユーザーあたり平均収益を拡大。
- 評価: 自動パッチパイプラインを欠くPHP依存度の高い技術的負債を抱える企業へのポートフォリオ曝露度。
- 検討: レガシーなシグネチャベースの既存大手ではなく、AIネイティブなアプリケーションセキュリティベンダーにウェイトを置いたサイバーセキュリティETFやバスケットへの配分。
よくある質問
AIモデルが長年見逃されてきたPHP脆弱性をどう発見できたのか?
膨大なコードコーパスと脆弱性データベースで訓練されたフロンティアモデルは、手動監査よりも高速に、数百万行規模のコードベースにおいて微妙なロジック欠陥をパターンマッチングできる。Califの研究者たちはPHPコードベースをこれらのモデルに入力し、従来の静的解析では見えない悪用プリミティブを認識させることで、休眠バグを検出させた。
この発見はシステミックなサイバーリスクを低減するのか、それとも攻撃対象をシフトさせるだけか?
パッチ適用された特定コンポーネントのリスクは低減するが、脅威アクターもまたAIを駆使してゼロデイを大規模に発見する軍拡競争が加速する。オープンソースエコシステム全体で防御側のAI導入が攻撃側の採用を上回らない限り、正味のリスク低減は見込めない。