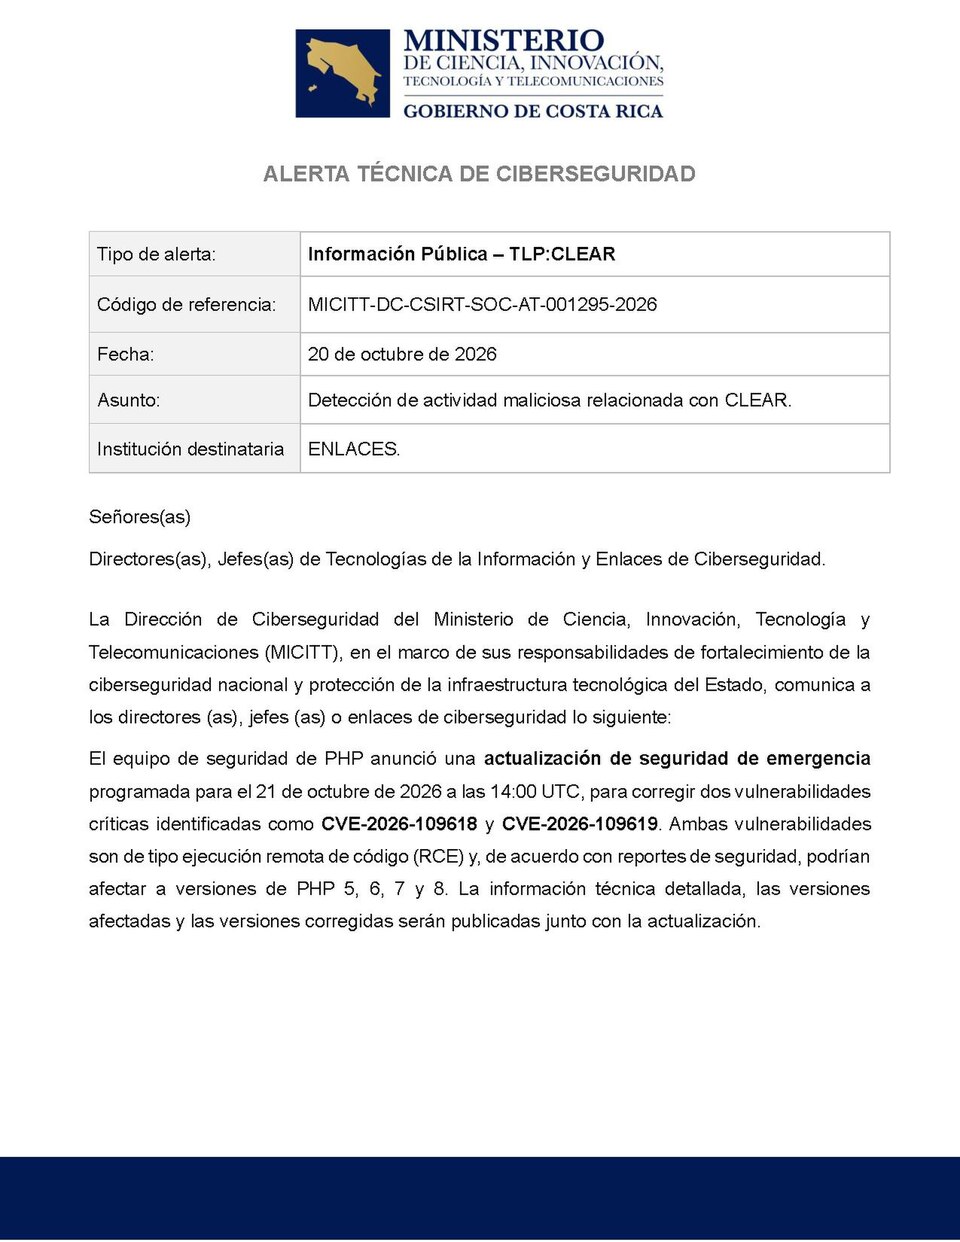
La firma de ciberseguridad Calif, dirigida por el consejero delegado Thai Duong y el ingeniero Bruce Dang, ha identificado una vulnerabilidad latente en PHP —lenguaje que sustenta aproximadamente el 70% de los sitios web— mediante modelos de IA de frontera. El hallazgo, desvelado en el podcast Odd Lots de Bloomberg, subraya el papel creciente de la IA en la protección de infraestructuras críticas de código abierto.
La vulnerabilidad en PHP pone de relieve un riesgo sistémico en la economía digital: la infraestructura de software más omnipresente del mundo depende de un mantenimiento de código abierto infradotado. Mientras Alphabet y otros hiperescaladores integran la IA en sus productos nucleares, el caso Calif demuestra cómo los mismos modelos que impulsan la innovación comercial pueden endurecer la base de código subyacente. Históricamente, este tipo de fallos en la cadena de suministro han desencadenado ciclos masivos de parcheo, desviando capacidad de ingeniería desde funciones generadoras de ingresos hacia la remediación de emergencia.
Repercusiones Bursátiles y Mecanismos de Transmisión
El mecanismo de transmisión discurre desde el riesgo en código abierto hacia los presupuestos de software empresarial y las valoraciones de ciberseguridad. Cuando un componente ubicuo como PHP se ve comprometido, los CISO aceleran el gasto en pruebas de seguridad de aplicaciones, protección en tiempo de ejecución y herramientas de lista de materiales de software (SBOM). Esto beneficia a proveedores especializados como CrowdStrike, Palo Alto Networks y Snyk, al tiempo que presiona a los proveedores de nube para que integren escaneo automatizado de vulnerabilidades en sus servicios gestionados. Simultáneamente, el uso exitoso de IA de frontera para la caza de fallos valida la narrativa de retorno de inversión de los asistentes de codificación generativos, acortando potencialmente los ciclos de venta de GitHub Copilot, Amazon CodeWhisperer y herramientas análogas.
El hallazgo de Calif demuestra que la IA puede transformar la asimetría de la defensa —donde los atacantes solo necesitan un fallo y los defensores deben parchearlos todos— en una ventaja escalable, siempre que los modelos se entrenen con patrones de vulnerabilidad y no solo con sintaxis.
La asignación de capital se desplazará probablemente hacia plataformas que combinen razonamiento de grandes modelos de lenguaje con análisis de programas determinista. Los inversores deben vigilar la actividad de M&A a medida que proveedores heredados de análisis estático adquieren startups nativas en IA para cerrar la brecha de detección antes del próximo evento a escala Log4j.
Conclusiones Clave para Inversores
- Monitorizar: Tasas de adopción de herramientas SAST/DAST aumentadas por IA en los dos próximos ciclos de resultados trimestrales del sector de ciberseguridad.
- Anticipar: Que los hiperescaladores de nube empaqueten la remediación automatizada de vulnerabilidades en niveles premium de runtimes gestionados, expandiendo el ingreso medio por usuario.
- Evaluar: La exposición de la cartera a empresas con elevada deuda técnica dependiente de PHP que carezcan de pipelines de parcheo automatizado.
- Valorar: Asignar a ETF de ciberseguridad o canastas ponderadas hacia proveedores nativos en IA de seguridad de aplicaciones frente a incumbentes basados en firmas heredadas.
Preguntas Frecuentes
¿Cómo lograron los modelos de IA detectar una vulnerabilidad en PHP que los investigadores humanos no hallaron en años?
Los modelos de frontera entrenados con vastos corpus de código y bases de datos de vulnerabilidades pueden hacer coincidencia de patrones en fallos lógicos sutiles a través de millones de líneas más rápido que una auditoría manual. Los investigadores de Calif alimentaron la base de código de PHP a estos modelos, que señalaron el fallo latente al reconocer primitivas de explotación invisibles al análisis estático tradicional.
¿Reduce este hallazgo el riesgo cibernético sistémico o simplemente desplaza la superficie de ataque?
Reduce el riesgo en el componente específico parcheado, pero acelera una carrera armamentística: los actores de amenaza ahora también blanden IA para hallar zero-days a escala. El riesgo neto solo disminuye si el despliegue defensivo de IA supera a la adopción ofensiva en todo el ecosistema de código abierto.