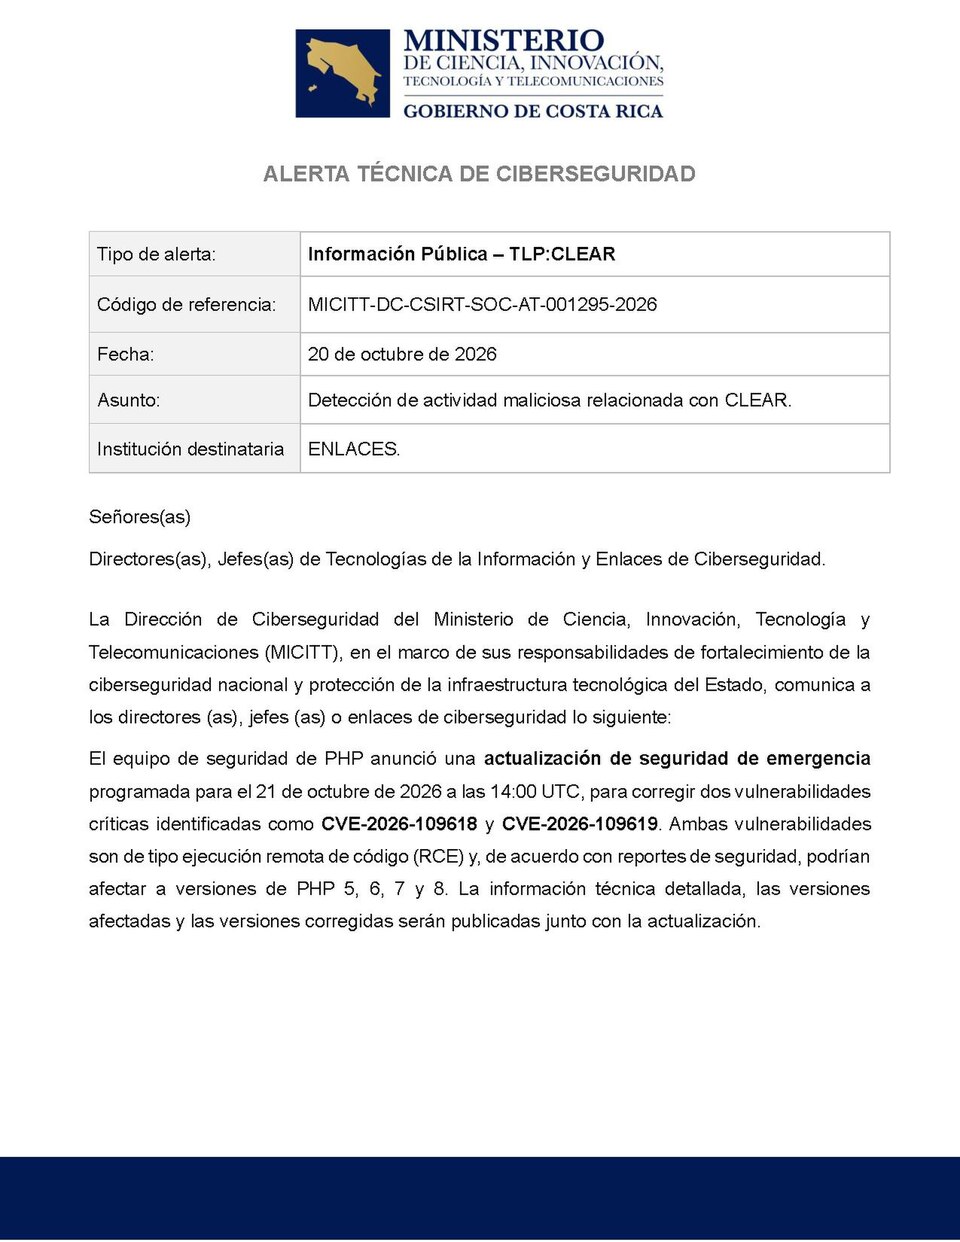
La société de cybersécurité Calif, dirigée par le CEO Thai Duong et l'ingénieur Bruce Dang, a mis au jour une vulnérabilité PHP dormante de longue date — langage alimentant près de 70 % des sites web — grâce à des modèles d'IA de pointe. Cette découverte, dévoilée sur le podcast Odd Lots de Bloomberg, souligne le rôle croissant de l'IA dans la sécurisation de l'infrastructure open source critique.
La faille PHP met en lumière un risque systémique de l'économie numérique : l'infrastructure logicielle la plus pervasive au monde repose sur une maintenance open source sous-financée. Alors que Alphabet et les autres hyperscalers intègrent l'IA au cœur de leurs produits, le cas Calif démontre comment ces mêmes moteurs d'innovation commerciale peuvent durcir le socle de code sous-jacent. Historiquement, de tels défauts de chaîne d'approvisionnement ont déclenché des cycles massifs de correctifs, détournant les capacités d'ingénierie des fonctionnalités génératrices de revenus vers la remédiation d'urgence.
Impact de marché et canaux de transmission
Le mécanisme de transmission court du risque open source vers les budgets logiciels d'entreprise et les valorisations de la cybersécurité. Lorsqu'un composant ubiquitaire comme PHP est compromis, les RSSI accélèrent les dépenses en tests de sécurité applicative, protection à l'exécution et outillage de nomenclature logicielle (SBOM). Cela profite aux pure-players tels que CrowdStrike, Palo Alto Networks et Snyk, tout en poussant les fournisseurs cloud à intégrer le scan de vulnérabilités automatisé dans leurs services managés. Simultanément, l'usage réussi de l'IA de pointe pour la chasse aux bogues valide le narratif de ROI des assistants de codage génératifs, raccourcissant potentiellement les cycles de vente de GitHub Copilot, Amazon CodeWhisperer et outils similaires.
« La découverte de Calif prouve que l'IA peut transformer l'asymétrie de la défense — où l'attaquant n'a besoin que d'une faille alors que le défenseur doit tout corriger — en avantage évolutif, à condition que les modèles soient entraînés sur des patterns de vulnérabilités et non sur la seule syntaxe. »
L'allocation de capital devrait se porter vers les plateformes combinant raisonnement par grands modèles de langage et analyse programmatique déterministe. Les investisseurs surveilleront l'activité de fusions-acquisitions alors que les vendeurs d'analyse statique historiques acquièrent des startups IA-natives pour combler l'écart de détection avant le prochain événement de l'ampleur de Log4j.
Points clés pour les investisseurs
- Surveiller : Les taux d'adoption des outils SAST/DAST augmentés par IA sur les deux prochains cycles de résultats trimestriels dans le secteur de la cybersécurité.
- Anticiper : Les hyperscalers cloud à regrouper la remédiation automatisée des vulnérabilités dans des offres managées premium, élargissant le revenu moyen par utilisateur.
- Évaluer : L'exposition du portefeuille aux entreprises portant une dette technique lourde dépendante de PHP sans pipelines de correctifs automatisés.
- Examiner : L'allocation vers des ETF cybersécurité ou paniers pondérés vers les vendeurs IA-natifs de sécurité applicative plutôt que les acteurs historiques basés sur les signatures.
Questions fréquentes
Comment les modèles d'IA ont-ils découvert une faille PHP que les chercheurs humains n'avaient pas détectée depuis des années ?
Les modèles de pointe entraînés sur d'immenses corpus de code et bases de vulnérabilités peuvent corréler par pattern-matching des failles logiques subtiles sur des millions de lignes bien plus vite qu'un audit manuel. Les chercheurs de Calif ont soumis la base de code PHP à ces modèles, qui ont signalé le bogue dormant en reconnaissant des primitives d'exploitation invisibles à l'analyse statique traditionnelle.
Cette découverte réduit-elle le risque cyber systémique ou ne fait-elle que déplacer la surface d'attaque ?
Elle réduit le risque sur le composant corrigé mais accélère une course aux armements : les acteurs de menace disposent désormais aussi d'IA pour trouver des zero-days à grande échelle. Le risque net ne baisse que si le déploiement de l'IA défensive surpasse l'adoption offensive dans l'écosystème open source.