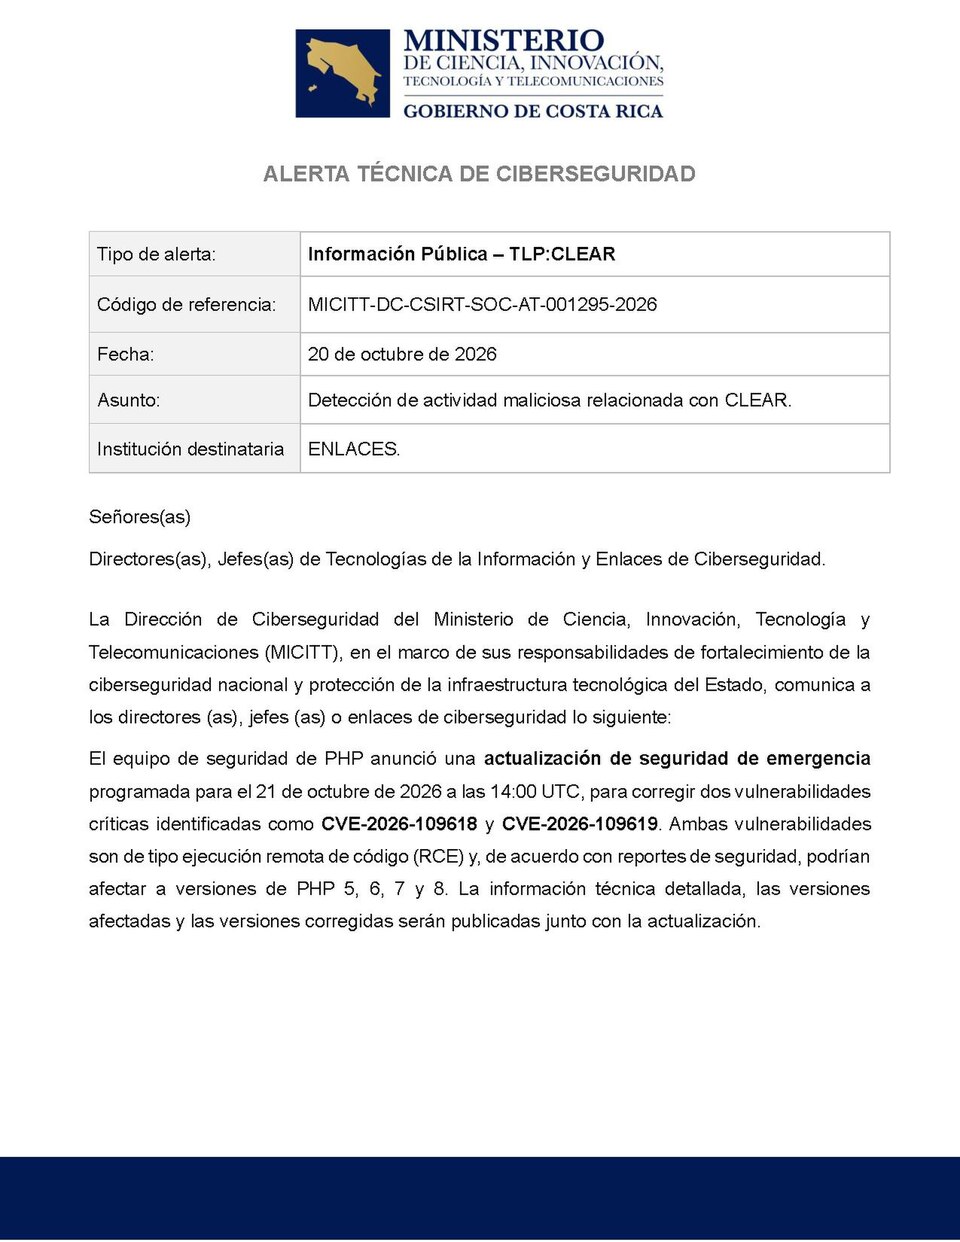
A Calif, empresa de cibersegurança liderada pelo CEO Thai Duong e pelo engenheiro Bruce Dang, identificou uma vulnerabilidade dormente no PHP — linguagem que sustenta cerca de 70% dos sites — usando modelos de IA de fronteira. A descoberta, revelada no podcast Odd Lots da Bloomberg, evidencia o papel crescente da IA na proteção de infraestrutura open-source crítica.
A falha no PHP expõe um risco sistêmico na economia digital: a infraestrutura de software mais pervasiva do mundo depende de manutenção open-source subfinanciada. Conforme Alphabet e outros hyperscalers integram IA em produtos centrais, o caso Calif demonstra como os mesmos modelos que impulsionam inovação comercial podem fortalecer a base de código subjacente. Historicamente, falhas na cadeia de suprimentos desencadearam ciclos massivos de correção, desviando capacidade de engenharia de funcionalidades geradoras de receita para remediação de emergência.
Impacto de Mercado e Canais de Transmissão
O mecanismo de transmissão vai do risco open-source para orçamentos de software corporativo e valorações de cibersegurança. Quando um componente ubíquo como PHP é comprometido, CISOs aceleram gastos em testes de segurança de aplicações, proteção em tempo de execução e ferramentas de software bill-of-materials (SBOM). Isso beneficia fornecedores puros como CrowdStrike, Palo Alto Networks e Snyk, enquanto pressiona provedores de nuvem a embutir varredura automatizada de vulnerabilidades em serviços gerenciados. Simultaneamente, o uso bem-sucedido de IA de fronteira para caça a bugs valida a narrativa de ROI para assistentes de codificação generativos, potencialmente encurtando ciclos de vendas do GitHub Copilot, Amazon CodeWhisperer e ferramentas similares.
"A descoberta da Calif prova que a IA pode transformar a assimetria da defesa — onde atacantes precisam de uma falha e defensores devem corrigir todas — em vantagem escalável, desde que os modelos sejam treinados em padrões de vulnerabilidade e não apenas em sintaxe."
A alocação de capital deve migrar para plataformas que combinam raciocínio de grandes modelos de linguagem com análise determinística de programas. Investidores devem monitorar atividade de M&A à medida que fornecedores legados de análise estática adquirem startups nativas em IA para fechar a lacuna de detecção antes do próximo evento na escala do Log4j.
Principais Conclusões para Investidores
- Monitorar: Taxas de adoção de ferramentas SAST/DAST aumentadas por IA nos próximos dois ciclos de resultados trimestrais no setor de cibersegurança.
- Esperar: Hyperscalers de nuvem a agrupar remediação automatizada de vulnerabilidades em camadas premium de runtime gerenciado, expandindo receita média por usuário.
- Avaliar: Exposição de portfólio a empresas com dívida técnica pesada dependente de PHP sem pipelines automatizados de correção.
- Analisar: Alocação em ETFs de cibersegurança ou cestas ponderadas para fornecedores nativos em IA de segurança de aplicações versus incumbentes baseados em assinaturas legadas.
Perguntas Frequentes
Como modelos de IA descobriram uma vulnerabilidade no PHP que pesquisadores humanos não detectaram por anos?
Modelos de fronteira treinados em vastos corpora de código e bases de vulnerabilidades conseguem fazer correspondência de padrões em falhas lógicas sutis através de milhões de linhas mais rápido que auditoria manual. Pesquisadores da Calif alimentaram a base de código do PHP a esses modelos, que sinalizaram o bug dormente ao reconhecer primitivas de exploração invisíveis à análise estática tradicional.
Essa descoberta reduz o risco cibernético sistêmico ou apenas desloca a superfície de ataque?
Reduz o risco no componente específico corrigido, mas acelera uma corrida armamentista: atores de ameaça agora também empunham IA para encontrar zero-days em escala. O risco líquido declina apenas se a implantação defensiva de IA superar a adoção ofensiva em todo o ecossistema open-source.